Die erstaunlichen Parallelen zwischen „Bundestagshack“ und Russiagate
Vor zwei Wochen ging es durch die Schlagzeilen: Merkel ist sicher, dass Russland den Bundestag gehackt hat. Was nicht durch die Medien gegangen ist, sind neue Erkenntnisse zum angeblichen Hack auf den Server der Demokraten 2016, dabei sind die Neuigkeiten hochbrisant und die Parallelen zum Bundestagshack offensichtlich. Der berühmteste Hackerangriff der letzten Jahre ist der […]
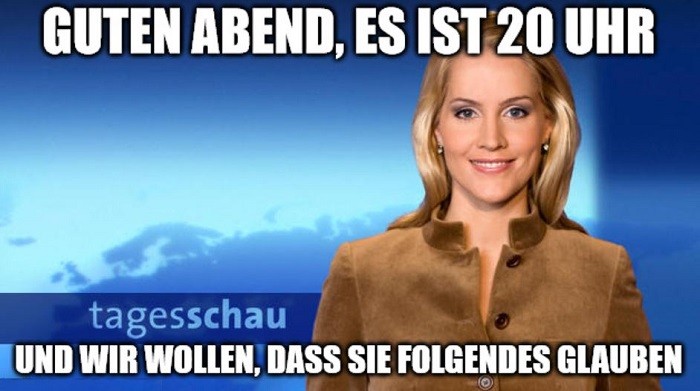
Vor zwei Wochen ging es durch die Schlagzeilen: Merkel ist sicher, dass Russland den Bundestag gehackt hat. Was nicht durch die Medien gegangen ist, sind neue Erkenntnisse zum angeblichen Hack auf den Server der Demokraten 2016, dabei sind die Neuigkeiten hochbrisant und die Parallelen zum Bundestagshack offensichtlich.
Der berühmteste Hackerangriff der letzten Jahre ist der angebliche Hack des Servers der US-Demokraten im Wahlkampf 2016. Und dazu gab es – natürlich völlig unbeachtet von den deutschen Medien – kürzlich neue Erkenntnisse.
Zur Erinnerung: 2016 hat Hillary Clinton Russland beschuldigt, den Server der Demokratischen Partei gehackt zu haben. Wikileaks hatte Emails veröffentlicht, die belegten, dass die Demokraten Clinton im Vorwahlkampf in unfairer Weise unterstützt zu haben, um eine Kandidatur von Bernie Sanders zu verhindern. Die Echtheit der Mails und auch ihr Inhalt wurden nie in Frage gestellt und die Chefin der Partei musste zurücktreten. Es war für die „Qualitätsmedien“ aber kein Skandal der US-Demokraten, sondern „Russiagate“.
Die bösen Russen schon wieder.
Dass an der Geschichte nichts dran war, war von Anfang an offensichtlich, aber die „Qualitätsmedien“ haben darüber nie berichtet. Ich habe das schon 2018 in einem Artikel aufgezeigt und ich war bei weitem nicht der einzige.
Ohne den „Hack“ des Servers der Demokraten wäre die ganze „Russlandaffäre“ in sich zusammengebrochen, daher wurde – und wird – diese Legende von den „Qualitätsmedien“ immer noch am Leben gehalten und wenn es neue Erkenntnisse gibt, die bestätigen, dass das Ganze eine Lüge von Clinton war, verschweigen die „Qualitätsmedien“ das einfach. Das ist jetzt wieder geschehen.
An dem „Hack“ gab es sofort Zweifel und interessanterweise hat nicht das FBI die Geschichte untersucht, sondern Crowdstrike, eine Firma, die immer dann zitiert wird, wenn es um „russische Hacks“ geht. Und sie haben geliefert. Crowdstrike-Chef der Shaun Henry wurde damals im US-Fernsehen herumgereicht, wo er seine Lügen verbreiten durfte.
Es ist das eine, im Fernsehen zu lügen, etwas anderes ist es, das unter Eid zu tun.
Schon 2017 hat Henry vor dem Geheimdienstausschuss ausgesagt, die Protokolle wurden nun veröffentlicht. Und schon damals sagte Henry hinter verschlossenen Türen unter Eid etwas ganz anderes, als im Fernsehen. Er war sich nicht einmal sicher, ob es überhaupt einen Hack gegeben hatte, von Russen ganz zu schweigen. Auch dass dabei Daten (also Emails) vom Server heruntergeladen wurden, konnte er nicht bestätigen:
„Es gibt keine Indizien dafür, dass sie tatsächlich entnommen wurden. Es gibt mittelbare Indizien“
Der ganze Hack des Servers der Demokraten war eine einzige Lüge, die sich Clinton ausgedacht hatte, um von dem Skandal in der Demokratischen Partei abzulenken. Und die „Qualitätsmedien“ verbreiten diese Lüge bis heute. Eigentlich ist es überfällig, dass jemand untersucht, warum überhaupt Crowdstrike engagiert wurde, um ein Verbrechen zu untersuchen und warum es nicht das dafür zuständige FBI getan hat. Der Grund könnte sein, dass vom FBI niemand öffentlich zu Ermittlungsergebnissen lügen darf, ohne persönliche Konsequenzen befürchten zu müssen. Eine private Firma hingegen darf das, nur nicht unter Eid und da hat Crowdstrike-Chef Henry dann auch etwas anderes erzählt, als in der Öffentlichkeit.
Der Server selbst ist danach verschwunden, angeblich ist er in der Ukraine. Das ist übrigens einer der Gründe für die spätere Ukraine-Affäre, denn Trump wollte unter anderem wissen, was aus dem Server geworden ist. Das hat er in dem berühmten Telefonat mit dem ukrainischen Präsidenten Selensky offen gesagt und auch Crowdstrike hat er explizit erwähnt. Aber das führt hier zu weit.
Die Farce des Mueller-Berichtes
Mueller – ein erklärter Trump-Gegener – sollte Belege für eine Verschwörung zwischen Trump und der russischen Regierung finden. Er fand aber nichts. Die „Qualitätsmedien“ nehmen nun den Mueller-Bericht trotzdem als Beleg dafür, dass es eine russische Einmischung in die US-Wahl gegeben habe, denn Mueller spricht in seinem Bericht davon und beruft sich in erster Linie auf – dreimal dürfen Sie raten – die Berichte von Crowdstrike.
Der USA-Korrespondent des russischen Fernsehens hat das am Sonntag zusammengefasst und man fragt sich, warum deutsche „Qualitätsmedien“ die Zusammenhänge nicht erklären. Dabei ist es so einfach, wie der russische Korrespondent gezeigt hat:
„Aber es waren genau diese Daten von Crowdstrike, auf die sich Sonderermittler Robert Mueller bei seinen gescheiterten Ermittlungen gestützt hat. Shaun Henry wurde vom Demokraten Michael Sussman in die Desinformationskampagne der von den Demokraten geführten Anwaltskanzlei Perkins Coie gezogen. Das ist dieselbe Kanzlei Perkins Coie, die gleichzeitig die Firma Fusion GPS engagiert hat, die den ehemaligen britischen Spion Steele vom MI-6 angewiesen hatte, ein gefälschtes Dossier über Donald Trump zu erstellen. Ohne sie, wie auch ohne die fiktiven Hackerangriffe oder den Fall Michael Flynn, hätte die Geschichte der russischen Einmischung in die US-Wahl nicht einmal einen Tag durchgehalten.“
Für alle, die es nicht wissen: Erinnern Sie sich an Meldungen, Trump habe es in Moskau mit Prostituierten in dem Hotelbett getrieben, in dem vorher Obama übernachtet hat? Und Russland habe alles auf Video? Das hat sich Steele im Auftrag der Demokraten ausgedacht und zu Papier gebracht, es ist längst alles widerlegt, beherrschte damals aber die Schlagzeilen.
Aber was hat all das mit dem Bundestagshack zu tun?
Ganz einfach: Es gibt wieder nichts, außer unbelegten Behauptungen, die die „Qualitätsmedien“ zu einem „Beweis“ aufblasen. Vor zwei Jahren hieß es aus dem Geheimdienstausschuss des Bundestages noch, es gebe keinerlei Hinweise auf eine Beteiligung an dem Hackerangriff auf den Bundestag.
Das soll sich nun vollkommen geändert haben. Am 5. Mai berichtete unter anderem der Spiegel darüber und in der Einleitung des Artikels hieß es:
„Vor fünf Jahren legte ein Hackerangriff den Deutschen Bundestag über Tage lahm. Nun haben deutsche Ermittler den mutmaßlichen Haupttäter identifiziert. Er gehört dem russischen Militärgeheimdienst an.“
Es ist das gleiche Muster, wie 2016 beim Server der Demokraten: Es gibt Vorwürfe ohne irgendwelche Belege und die „Qualitätsmedien“ nehmen das Thema gerne auf.
Russland hat wieder das gleiche gesagt, wie 2016: „Legt uns die Beweise vor!“ Aber es wurden keinerlei Beweise an Russland übergeben. Und wie 2016 stört das die „Qualitätsmedien“ nicht im Geringsten.
Und es stört auch niemanden bei den „Qualitätsmedien“, dass es nicht Russland ist, das in Deutschland alle Handys (inklusive dem Handy der deutschen Kanzlerin) abhört, sondern die amerikanische NSA. Stattdessen zitierte der Spiegel Merkel eine Woche später so:
„Mit Blick auf die Ermittlungsergebnisse des Generalbundesanwalts sprach sie am Mittwoch im Bundestag von „harten Evidenzen“ für eine russische Beteiligung und von einem „ungeheuerlichen“ Vorgang. „Ich nehme diese Dinge sehr ernst, weil ich glaube, dass da sehr ordentlich recherchiert wurde“, sagte Merkel. „Ich darf sehr ehrlich sagen: Mich schmerzt das.“ Auf die Frage nach möglichen Konsequenzen gegen Russland sagte Merkel: „Natürlich behalten wir uns immer Maßnahmen vor, auch gegen Russland.““
Ich bin gespannt, wie etwaige Maßnahmen gegen Russland aussehen werden. Sollte es sie geben, muss man jedoch fragen, warum es keinerlei Maßnahmen gegen die USA gegeben hat. Immerhin ist das massenhafte Abhören deutscher Handys kein einseitiger Vorwurf, sondern wurde von den USA offen zugegeben. Konsequenzen hatte das aber keine.
Um der Sache mehr Gewicht zu geben, konnte man in einem anderen Spiegel-Artikel lesen:
„Vergangene Woche hatte die Bundesanwaltschaft einen internationalen Haftbefehl gegen einen jungen russischen Hacker namens Dimitri Badin erwirkt. Ihm wird geheimdienstliche Agententätigkeit und das Ausspähen von Daten vorgeworfen.“
Das klingt wichtig, schließlich ist die Staatsanwaltschaft in Deutschland ja neutral und objektiv, denkt sich der Leser. Es muss also etwas dran sein.
Leider ist das nicht so, denn die Staatsanwaltschaften in Deutschland sind weisungsgebunden. Die Regierung sagt ihnen, in welchen Fällen sie ermitteln und Haftbefehle erwirken sollen, und in welchen nicht. Dass die Ermittlungsbehörden in Deutschland politisch instrumentalisiert werden (können), hat dazu geführt, dass der Europäische Gerichtshof ihnen untersagt hat, europäische Haftbefehle auszustellen. Wer das für eine Räuberpistole hält, kann es inklusive Verweis auf das Urteil von 2019 hier nachlesen.
Beim Bundestagshack haben wir also nur unbelegte Vorwürfe und einen Haftbefehl der deutschen Bundesanwaltschaft, die ihn auch auf Anweisung der Regierung ausgestellt haben kann. Und wir sehen das gleiche Muster wie 2016 in den USA. Allerdings hat sich die Geschichte von 2016 inzwischen als Lüge herausgestellt.
Und was machen die „Qualitätsmedien“? Sie spielen das gleiche Spiel noch einmal mit und verheimlichen ihren Lesern gleichzeitig die aktuellen Entwicklungen in den USA.
Menschen, die immer noch Geld bezahlen, um sich von denen „informieren“ zu lassen, ist anscheinend wirklich nicht mehr zu helfen…
Wenn Sie sich für mehr Beispiele für freche Verfälschungen der Wahrheit in den „Qualitätsmedien“ interessieren, sollten Sie Beschreibung meines neuen Buches lesen. Das Buch ist eine Sammlung der dreistesten „Ausrutscher“ der „Qualitätsmedien“ im Jahre 2019 und zeigt in komprimierter Form, wie und mit welchen Mitteln die Medien die Öffentlichkeit in Deutschland beeinflussen wollen. Von „Berichterstattung“ kann man da nur schwer sprechen. Über den Link kommen Sie zur Buchbeschreibung.
AUTOR: ANTI-SPIEGEL
Thomas Röper, geboren 1971, hat als Experte für Osteuropa in Finanzdienstleistungsunternehmen in Osteuropa und Russland Vorstands- und Aufsichtsratspositionen bekleidet. Heute lebt er in seiner Wahlheimat St. Petersburg. Er lebt über 15 Jahre in Russland und spricht fließend Russisch. Die Schwerpunkte seiner medienkritischen Arbeit sind das (mediale) Russlandbild in Deutschland, Kritik an der Berichterstattung westlicher Medien im Allgemeinen und die Themen (Geo-)Politik und Wirtschaft.